
Registro de Contenedores Privado:
Guarda tus Imágenes, Empieza GRATIS
Registros Docker y OCI privados en cr.phluit.net, junto a tus servidores Phluit. Haz push desde tu equipo o tu CI y descarga donde quieras con un token.
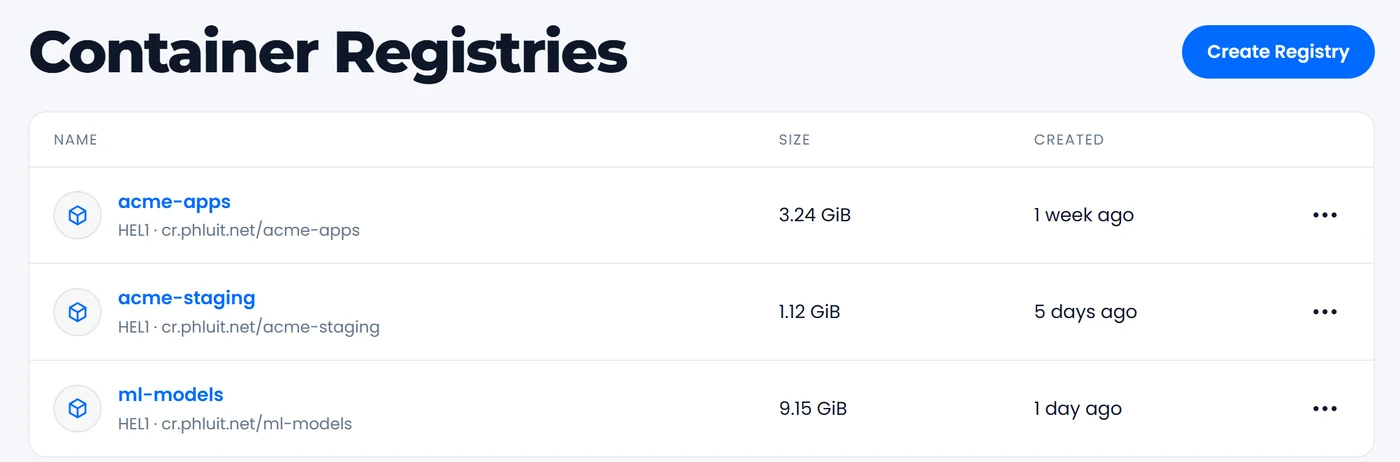
Planes simples. Límites claros. Sin sorpresas.
Empieza gratis y sube de plan cuando crezcan tus imágenes. Todos los planes tienen repositorios ilimitados.
Free
- 500 MiB de almacenamiento
- 1 registro
- 2 tokens de acceso
- Repositorios ilimitados
- Imágenes Docker y artefactos OCI
Basic
- 5 GiB de almacenamiento
- 1 registro
- 10 tokens de acceso
- Repositorios ilimitados
- Análisis de vulnerabilidades en cada push
Professional
- 100 GiB compartidos
- Hasta 10 registros
- 50 tokens por registro
- Repositorios ilimitados
- Análisis de vulnerabilidades en cada push
En Professional el almacenamiento se comparte entre todos sus registros. El almacenamiento es un límite fijo: los push que lo superan se rechazan y nunca se cobra exceso.
Funciones del Registro de Contenedores
Todo lo que necesitas para mantener tus imágenes privadas, cerca de tus servidores y fáciles de gestionar.
Privado por defecto
Nada es público. Cada pull y push necesita un token, y cada registro está separado del de cualquier otro cliente.
Tokens con alcance
Tokens de solo lectura para servidores y clústeres, de lectura/escritura para CI. Cada token pertenece a un registro y se puede revocar cuando quieras.
Análisis de vulnerabilidades
En Basic y Professional cada imagen se analiza con Trivy al hacer push, y los resultados aparecen junto al tag.
Docker y OCI
Imágenes Docker, imágenes multiarquitectura y otros artefactos OCI como charts de Helm. Repositorios ilimitados en todos los planes.
Limpieza nocturna
Borra tags o repositorios desde el portal. Las capas sin uso se limpian cada noche y recuperas el espacio.
Uso en vivo
Ve el espacio de cada registro, sus repositorios, tags y análisis en tu portal, medido cada hora.
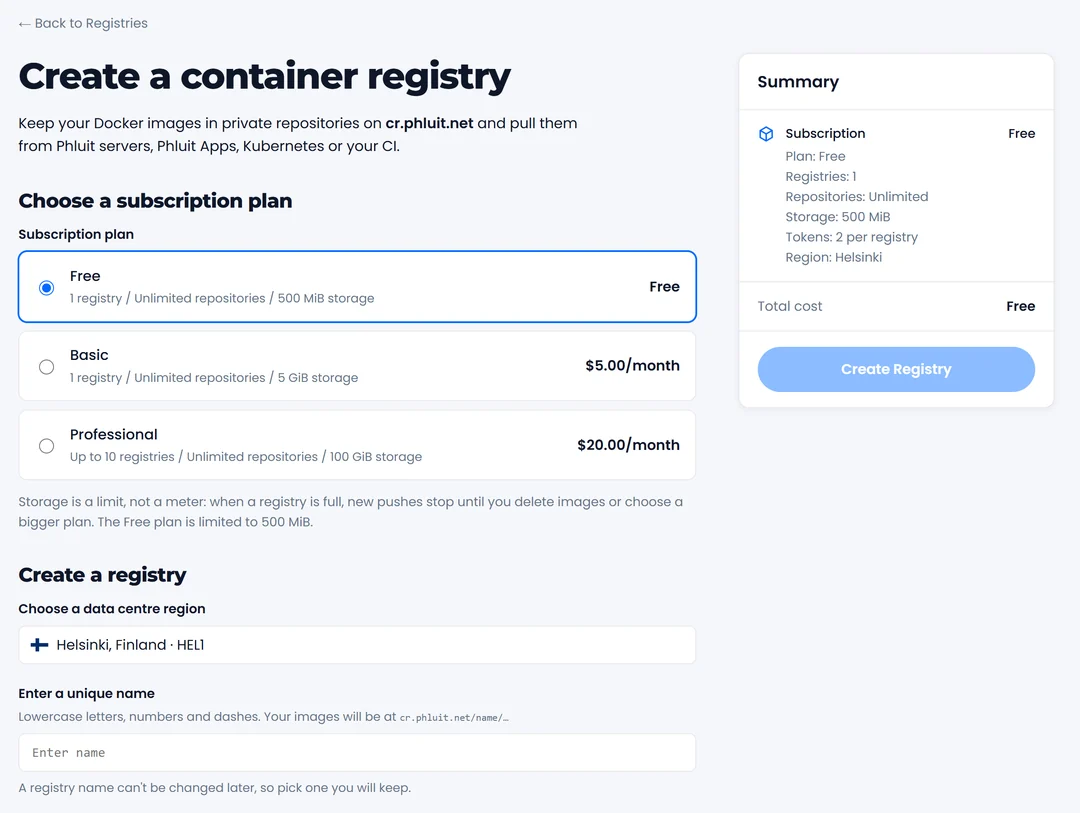
Crea un Registro en un Minuto
Elige un plan, ponle nombre y ya puedes hacer push. Tu registro vive en nuestro centro de datos de Helsinki, junto a los servidores que lo usan, para que tus despliegues sean rápidos.
Funciona con las Herramientas que ya Usas
Es un registro estándar, así que docker, Podman, Kubernetes, Helm, GitHub Actions y GitLab CI funcionan sin más. La página de tu registro muestra los comandos exactos de login, tag y push, listos para copiar.
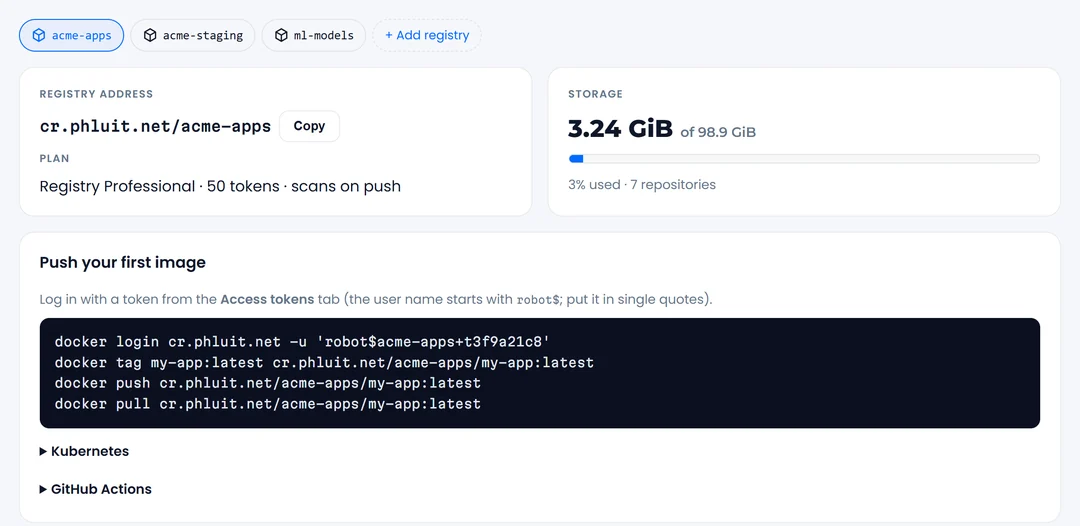
# inicia sesión con un token de lectura/escritura
$ docker login cr.phluit.net

# etiqueta y sube tu imagen
$ docker tag app cr.phluit.net/acme-apps/app:1.4
$ docker push cr.phluit.net/acme-apps/app:1.4

# descárgala en tu servidor (token de solo lectura)
$ docker pull cr.phluit.net/acme-apps/app:1.4
Push desde CI, Pull Donde Quieras
Dale a tu pipeline un token de lectura/escritura y a tus servidores uno de solo lectura. Si un token se filtra, revócalo en el portal y los demás siguen funcionando.
- Tokens de solo lectura y de lectura/escritura
- Un registro por token, revocable cuando quieras
- Solo HTTPS, sin imágenes públicas
Construido sobre Harbor y Trivy
Nuestro registro funciona con Harbor, el registro de código abierto en el que confían miles de equipos, y Trivy para analizar vulnerabilidades. Es OCI estándar, así que tus imágenes nunca quedan atrapadas: descárgalas y llévalas donde quieras.
# Kubernetes: descarga con un token de solo lectura
$ kubectl create secret docker-registry phluit \
    --docker-server=cr.phluit.net \
    --docker-username="$TOKEN_NAME" \
    --docker-password="$TOKEN_SECRET"

# los charts de Helm también son artefactos OCI
$ helm push chart-1.0.0.tgz oci://cr.phluit.net/acme-apps
Precios Flexibles y Transparentes
Gratis para Empezar
500 MiB y dos tokens en el plan Free, sin tarjeta.
Repositorios Ilimitados
Organiza tus imágenes como quieras en todos los planes.
Sin Cobros por Exceso
El almacenamiento es un límite fijo: el precio que ves es el que pagas.
Sin Permanencia
Imágenes OCI estándar, sin contrato. Cambia de plan o cancela cuando quieras.
Junto a tus Servidores
Alojado en Helsinki, cerca de tus servidores Phluit, para descargas rápidas.
Soporte 24/7/365
Personas reales en chat y tickets siempre que necesites ayuda.
Preguntas Frecuentes
Preguntas comunes sobre los registros de contenedores privados de Phluit.
¿Qué es un registro de contenedores?
Un lugar privado para guardar las imágenes Docker (y otros artefactos OCI, como charts de Helm) que construyes. Tus servidores, pipelines de CI y clústeres de Kubernetes las descargan desde ahí con un token, en lugar de un registro público.
¿Dónde está mi registro y cuál es su dirección?
Todos los registros están en cr.phluit.net, en nuestro centro de datos de Helsinki (Finlandia), junto a nuestros servidores. Una imagen se escribe como cr.phluit.net/tu-registro/app:tag.
¿Qué pasa cuando se llena mi almacenamiento?
El almacenamiento es un límite fijo, así que nunca recibes una factura sorpresa. Los push que superarían el límite se rechazan hasta que borres tags o pases a un plan mayor. Puedes ver el espacio que usas en tu portal en cualquier momento.
¿Cómo funcionan los tokens?
Creas los tokens en el portal. Cada token pertenece a un registro y es de solo lectura (pull) o de lectura/escritura (push y pull). Usa tokens de solo lectura en servidores y clústeres, y de lectura/escritura en tu CI. Puedes revocar un token cuando quieras.
¿Se analizan mis imágenes en busca de vulnerabilidades?
En los planes Basic y Professional cada imagen se analiza al hacer push, y ves los resultados junto al tag en el portal. El plan Free no incluye análisis.
¿Cómo borro imágenes antiguas?
Borra tags o repositorios completos desde el portal. Las capas a las que ya no apunta ningún tag se limpian cada noche y el espacio vuelve a tu plan.
¿Puedo cambiar de plan o cancelar?
Sí. Cambia entre Free, Basic y Professional desde tu portal cuando quieras. Si cancelas, el registro se guarda 7 días con sus tokens desactivados, por si cambias de opinión, y después se elimina.
